INTRO
La gestión de accesos y privilegios es crucial en el entorno digital actual, donde la seguridad de la información es una prioridad. Un principio fundamental en esta gestión es el de mínimo privilegio, el cual establece que cada usuario debe tener solo aquellos permisos necesarios para realizar sus tareas. Esto minimiza el riesgo de acceso no autorizado y protege tanto datos sensibles como la integridad de los sistemas. En este artículo, vamos a explorar en profundidad este concepto, ofreciendo ejemplos prácticos y consejos sobre cómo implementarlo efectivamente en mi organización.
¿Qué es el principio de mínimo privilegio?
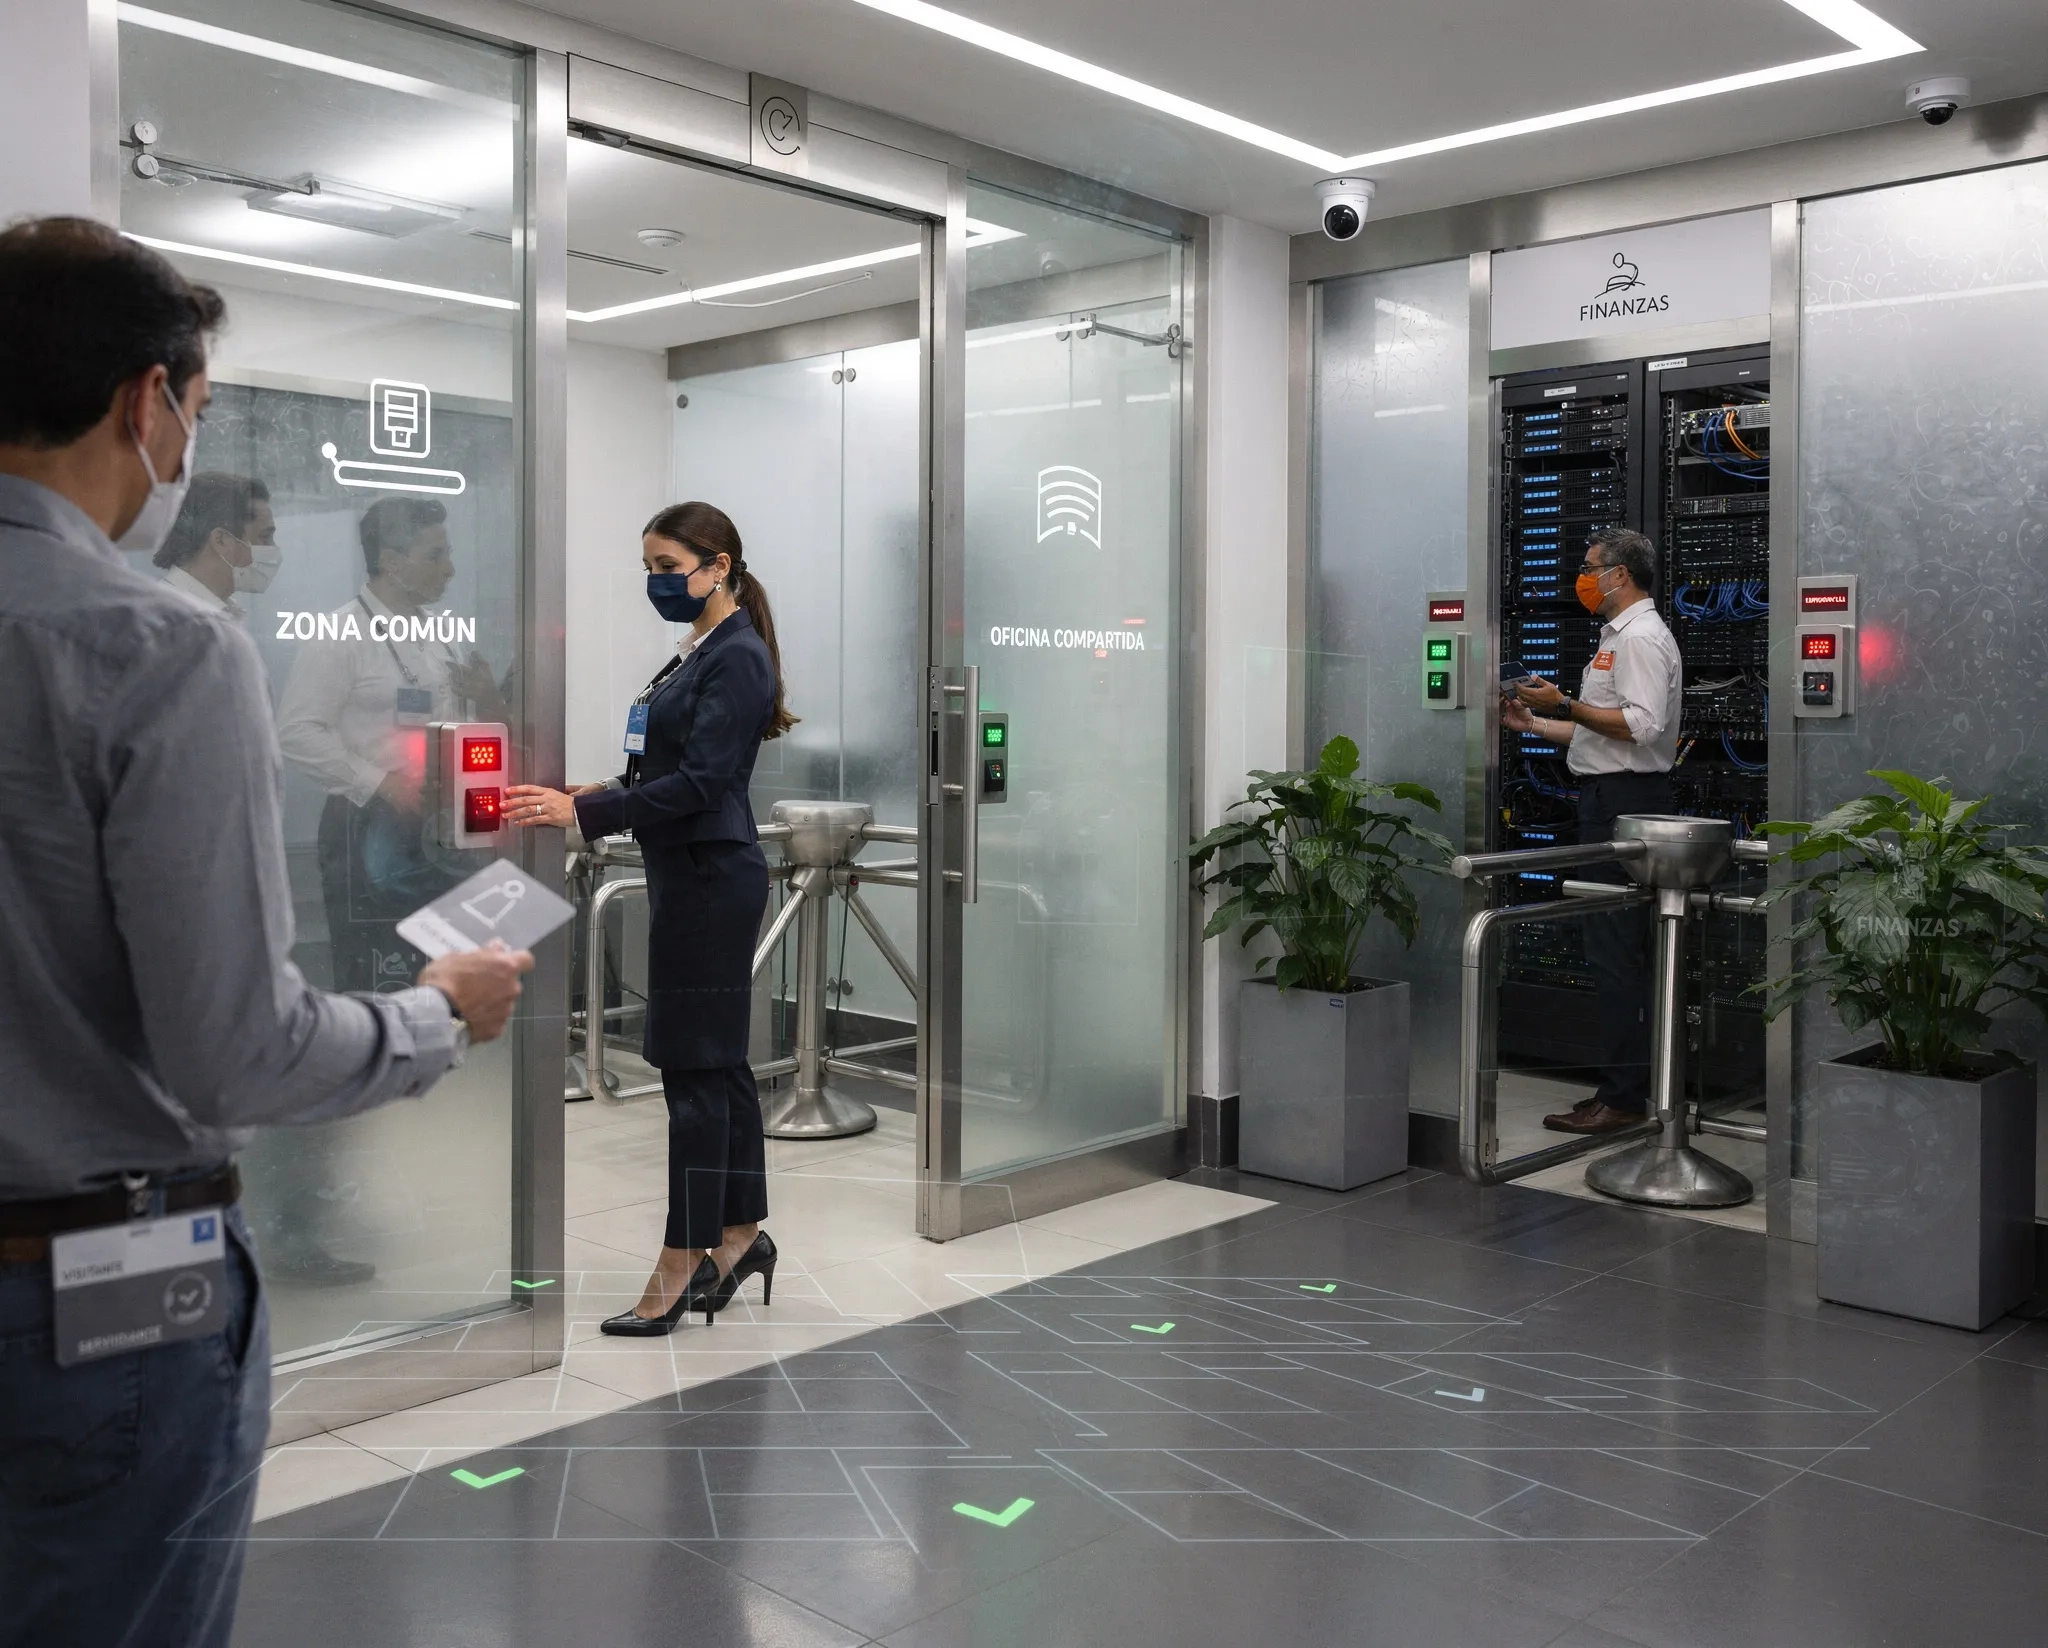
El principio de mínimo privilegio se basa en la idea de que cada usuario en un sistema debe tener el acceso más limitado posible. Esto significa que únicamente contaré con acceso a los recursos esenciales para realizar mis funciones laborales. La implementación de este principio no solo fortalece la seguridad, sino que también reduce la posibilidad de errores y abusos internos.
Ejemplo práctico del principio de mínimo privilegio
Para entenderlo mejor, imagina una empresa con un sistema de gestión de documentos. Si el departamento de contabilidad necesita acceder a ciertos estados financieros, no debería tener acceso a archivos de recursos humanos, ya que esto podría dar lugar a manipulación o filtración de datos sensibles.
* Ejemplo 1: Un empleado de ventas solo puede ver información de clientes, pero no modificar datos financieros.
* Ejemplo 2: Un desarrollador de software puede leer el código de una aplicación, pero no puede realizar cambios en la base de datos.
Beneficios del principio de mínimo privilegio
Implementar el mínimo privilegio trae múltiples beneficios para mi organización:
* **Seguridad mejorada:** Reduce el riesgo de acceso no autorizado.
* **Responsabilidad clara:** Facilita el seguimiento de acciones, al asignar permisos específicos.
* **Manejo de crisis:** En caso de un incidente, es más fácil identificar el origen del problema.
Evitar sobrecargas de privilegios
Es fundamental no caer en la trampa de otorgar más privilegios de los necesarios. Esto puede no solo afectar la seguridad, sino también generar confusión y errores. Un sistema excesivamente complejo podría dificultar el trabajo diario.
¿Cómo implementar el principio de mínimo privilegio?
Para aplicar este principio efectivamente, puedo seguir estos pasos:
1. **Evaluación de roles:** Determinar qué usuarios requieren qué accesos basándome en sus roles específicos.
2. **Acceso temporal:** Permitir accesos por tiempo limitado para tareas específicas, como auditorías o proyectos.
3. **Revisiones periódicas:** Evaluar regularmente los privilegios otorgados para asegurarse de que sigan siendo pertinentes.
Utilizar tecnología para gestionar accesos
Existen diversas herramientas que pueden ayudarme a gestionar accesos y privilegios, como:
* Sistemas de gestión de identidades (IAM).
* Soluciones de auditoría y seguimiento de accesos.
* Políticas de acceso basado en roles (RBAC).
Ejemplos de errores comunes en la gestión de accesos
Al implementar el mínimo privilegio, es crucial evitar ciertos errores:
* **Otorgar permisos innecesarios a nuevos empleados.**
* **Desactualizar permisos cuando un empleado cambia de rol.**
* **No documentar los cambios en los accesos.**
DIY vs. Servicios profesionales
La gestión de accesos y privilegios puede parecer una tarea sencilla que puedo hacer por mí mismo; sin embargo, existe el riesgo de cometer errores. Contratar servicios profesionales asegura que:
* Se adopten mejores prácticas.
* Se utilicen herramientas específicas para el seguimiento y control.
Testimonios
“Desde que implementamos el principio de mínimo privilegio, hemos notado una gran mejora en la seguridad de nuestros datos.” — Laura M., Madrid, España
“Contratar un servicio profesional para la gestión de accesos fue la mejor decisión que tomamos el año pasado.” — Jorge R., Bogotá, Colombia
“Su apoyo nos ayudó a evitar posibles brechas de seguridad al gestionar adecuadamente los privilegios.” — Ana S., Buenos Aires, Argentina
¿Sabías que…?
Un dato interesante: las brechas de seguridad suelen ser causadas en un 60% por accesos no autorizados, muchas veces por permisos mal gestionados.
Resumen TL;DR
* El principio de mínimo privilegio limita el acceso solo a lo necesario.
* Mejora la seguridad y la responsabilidad dentro de la organización.
* Implementar este principio requiere evaluaciones regulares y el uso de tecnología adecuada.
Preguntas frecuentes (FAQ)
1. ¿Cómo puedo saber qué accesos son necesarios para mis empleados?
La mejor práctica es evaluar los roles y responsabilidades de cada empleado. Un enfoque basado en funciones me permitirá definir qué accesos son imprescindibles. Además, revisiones periódicas ayudarán a ajustar estos privilegios.
2. ¿Qué herramientas se recomiendan para gestionar accesos?
Existen varias herramientas efectivas en el mercado como Okta, OneLogin y Azure AD. Estas ofrecen funcionalidades completas para gestionar identidades y accesos de forma segura.
3. ¿Qué sucede si un empleado deja la empresa?
Es crucial revocar inmediatamente todos los privilegios de accesos de empleados que se marchan. Esto minimizará el riesgo de accesos no deseados a información sensible.
4. ¿Puede el mínimo privilegio ayudar a reducir errores internos?
Sí, al limitar el acceso a solo lo necesario, se reduce la posibilidad de que los empleados realicen cambios no autorizados o accidentalmente dañen información crítica.
5. ¿Cómo puedo fomentar la cultura de seguridad con este principio?
Educar a los empleados sobre la importancia de la seguridad y el impacto de un acceso no autorizado fomentará una cultura de responsabilidad. Realizar capacitaciones regulares acerca de la gestión de accesos puede ser muy beneficioso.